מהן Hackviser, TryHackMe ו-HackTheBox? ההבדלים, המחירים ואיך להשתמש בהן
שלושה שמות שכל מי שמתחיל באבטחת סייבר פוגש ראשונים: Hackviser, TryHackMe ו-HackTheBox. כולן מבטיחות למידה מעשית, אבל קהל היעד, רמות הקושי והמחירים שלהן שונים.
הפוסט הזה כולל המלצות אישיות למתחילים ולא נכתב למטרה מסחרית. אם לדעתכם יש בו תוכן שגוי, צרו קשר.
לפני שאתם קוראים את הפוסט, בבקשה בצעו מחקר קטן על מהו CTF ולמה אנחנו פותרים CTF. אם אתם לא יודעים כלום, הסרטון הזה עשוי לעניין אתכם. Youtube
יש שלושה שמות שכל מי שרוצה להתחיל באבטחת סייבר פוגש ראשונים: Hackviser, TryHackMe ו-HackTheBox. כולן מבטיחות «למידה מעשית», אבל קהל היעד, רמות הקושי והמחירים שלהן שונים. התחלה בפלטפורמה לא נכונה עלולה לצנן אתכם במקום להקל על הלמידה.
אם עוד לא קראתם על תוכנית סיבר ואטאן, אני ממליץ להציץ בה קודם, כי אחת הפלטפורמות בפוסט הזה היא תשתית ההכשרה של אותה תוכנית ממש.
קודם נבהיר שאלה אחת: למה פותרים מעבדות?
אבטחת סייבר היא לא תחום שלומדים מצפייה בסרטונים. אי אפשר להתקדם בלימוד מושגים וכתיבת סיכומים כמו לקראת מבחן. צריך ללמוד בניסוי וטעייה בסביבות בדיקה חיות. פלטפורמות המעבדות פותרות בדיוק את זה: הן נותנות לכם יעד פגיע בכוונה, מבודד וחוקי. מתרגלים בלי להקים מערכת משלכם ובלי סיכון משפטי.
חשוב: מחוץ לפלטפורמות האלה אל תבדקו שום מערכת שאין לכם הרשאה לגביה. בטורקיה זה נכנס תחת סעיפים 243–245 בחוק העונשין הטורקי, והטענה «הייתי סקרן, סתם ניסיתי» לא עובדת. פלטפורמות המעבדות הן לא רק מקום לתרגל, הן גם גבול ששומר אתכם בצד החוקי.
1-Hackviser: הפלטפורמה המקומית של טורקיה שהיא גם גלובלית
היוזמה הזו, שנולדה במסגרת סיבר ואטאן, ממשיכה להשתפר ולהוסיף תרחישים ותכני הכשרה חדשים. לאחרונה נוספו לפלטפורמה גם אפשרויות תעודה חדשות בעלות תוקף בין-לאומי. הודות להנחות שניתנות למשתתפי סיבר ואטאן ולסטודנטים אפשר להגיע לתעודות שמתעדות את הידע והכשירות שלכם בתחום במחירים נוחים מאוד.
יש שתי דרכים להתחבר לאתר. אם נרשמים כחבר רגיל נפתח הממשק הגלובלי והתוכן באנגלית, ואם נכנסים דרך סיבר ואטאן התוכן בטורקית. הפלטפורמה מכסה גם את הצד ההתקפי (offensive) וגם את הצד ההגנתי (defensive) ושואפת לפתח מיומנויות מעשיות באבטחת סייבר. הפלטפורמה, שפותחה במסגרת CYROPS Cybersecurity, משמשת גם כ-פלטפורמת ההכשרה הרשמית של תוכנית סיבר ואטאן.
מבנה התוכן:
- Warmups: תוכן מבוא בן שלושה שלבים למי שרק מתחיל לפרוץ למכונות
- Labs: עבודות לפי נושא, ממוקדות בנושא מסוים
- Scenarios: תרחישים בעלי עלילה עם פגיעויות ריאליסטיות
- Trainings: הכשרות מובנות שמתקדמות צעד אחר צעד
- HackerBox: מכונת תקיפה מוכנה שרצה בדפדפן (אין צורך להתקין Kali משלכם)
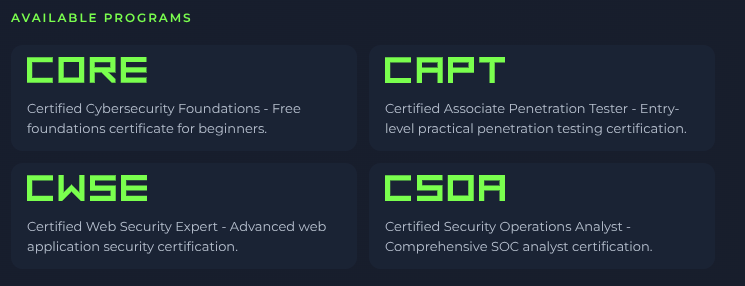
תעודות: CORE (חינם, בסיסית), CAPT (מבוא לבדיקות חדירה), CWSE (אבטחת אתרים), CSOA (אנליסט SOC). כולן ניתנות במבחנים מעשיים.
יתרונות:
- תוכן בטורקית, היתרון הגדול למי שהאנגלית שלו חלשה
- התוכנית החינמית באמת שמישה, לא ברמת «פרסומת»
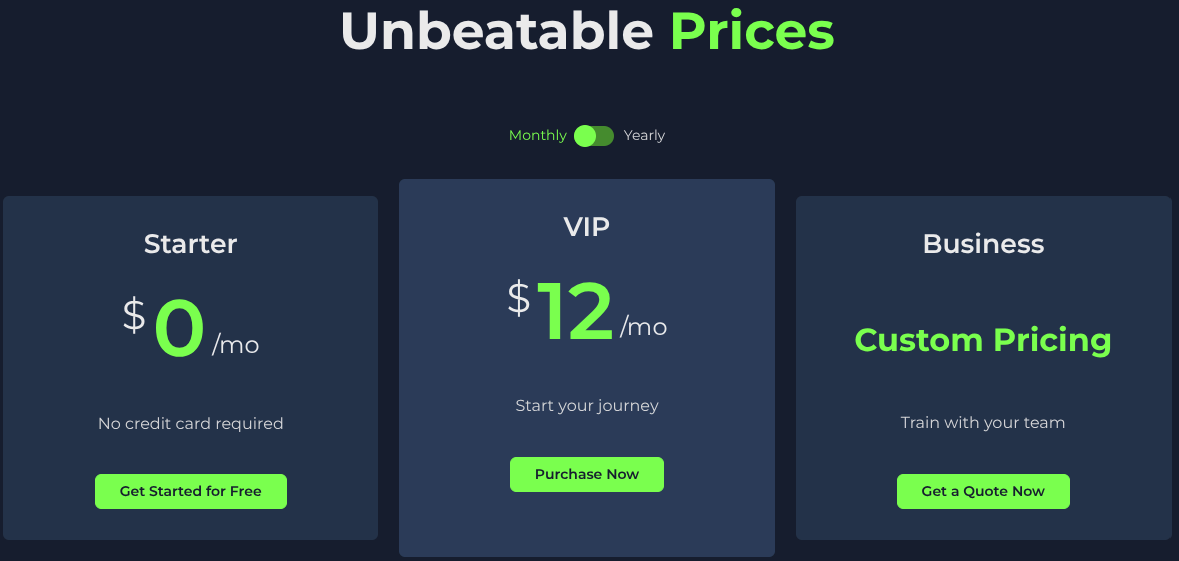
- אם התקבלתם לסיבר ואטאן, תוכנית ה-VIP ניתנת חינם ל-7–9 חודשים
- מגדיל את ההכרה בכם בארגונים בטורקיה (בצד הציבורי ובתעשיות הביטחון)
חסרונות:
- מאגר התוכן קטן יותר מאשר ב-TryHackMe וב-HTB (בצמיחה)
- עדיין אין לו אותו משקל בהגשת מועמדות בין-לאומית (בצמיחה)
- הקהילה (Discord, מערכת ה-writeup) קטנה יותר
למי זה מתאים: לכל מי שגר בטורקיה, רק מתחיל באבטחת סייבר וחושב להגיש מועמדות לסיבר ואטאן. הבחירה הראשונה כנקודת התחלה.
2-TryHackMe: הקלאסית והפופולרית ביותר
סטנדרט מבוסס שקיים בתחום שנים רבות ושכל מי שמתחיל באבטחת סייבר שמע עליו לפחות פעם אחת.
מאפיינים בולטים:
- Learning Paths: מסלולים מתוכננים מההתחלה ועד הסוף כמו «Pre Security», «Jr Penetration Tester» ו-«SOC Level 1»
- AttackBox: מכונת Kali מוכנה שנפתחת מהדפדפן, אפשר לעבוד בלי להקים VPN
- King of the Hill (KoTH): משחק פריצה תחרותי מול משתמשים אחרים. משתלטים על מכונה ומטלאים אותה כדי שאחרים לא ייכנסו
- תעודות: SEC0 (Pre-Security), SEC1 (Security 101) ו-SAL1 שיש לה משקל בצד הצוות הכחול
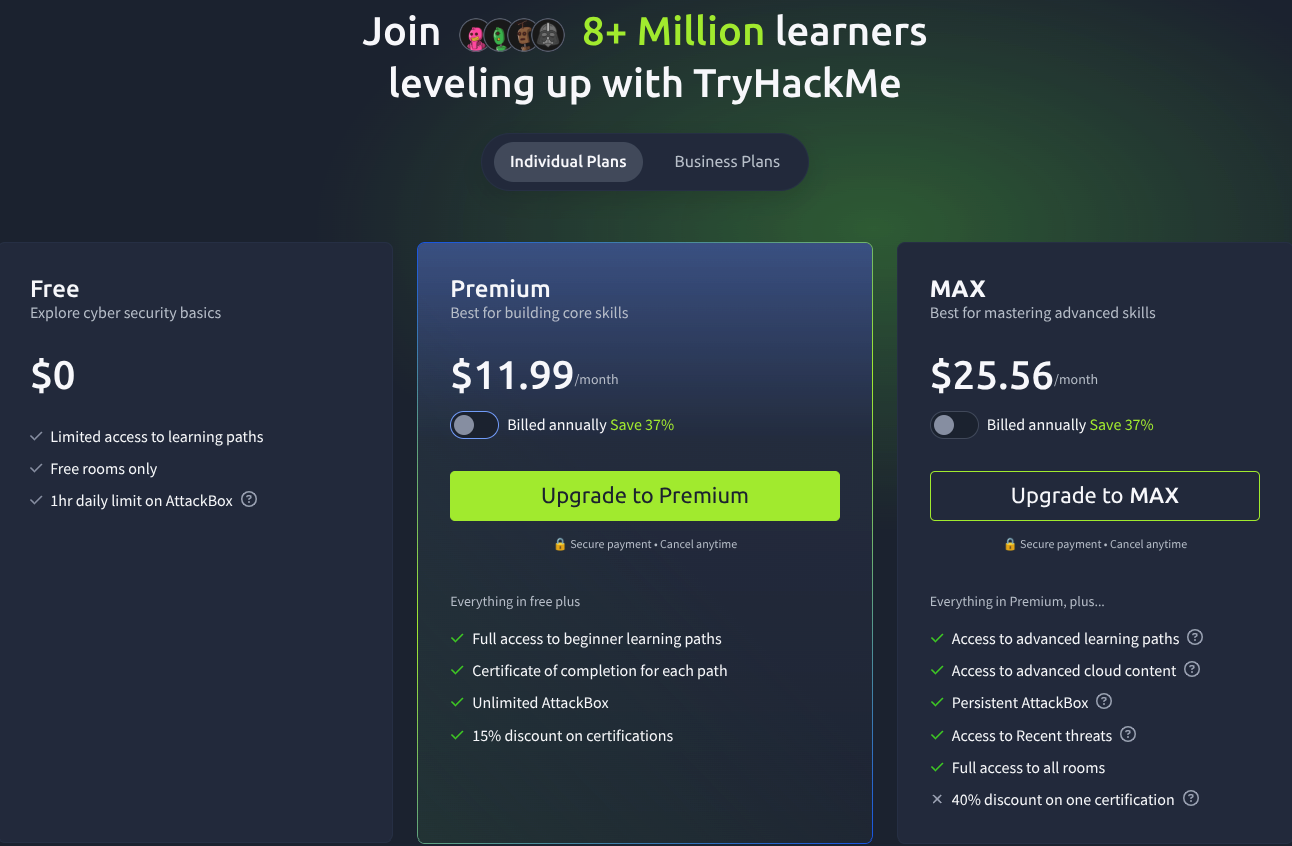
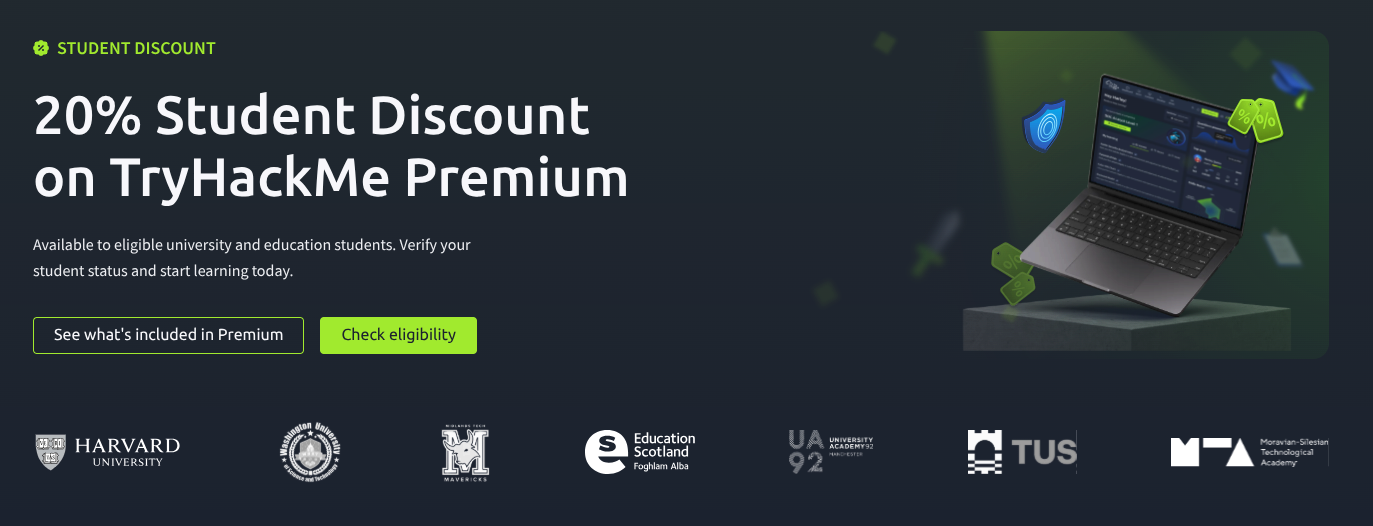
הנחת סטודנטים: במנויים שנתיים יש הנחה של 20%. היא תקפה רק בתוכנית השנתית ולא בחודשית, ואינה חלה על תוכנית MAX. אם מזינים את פרטי הסטודנט בקטע «Occupation Details» בהגדרות החשבון, ההנחה מוחלת אוטומטית בדף התשלום.
יתרונות:
- עקומת הלמידה הרכה ביותר למתחילים, הקושי עולה צעד אחר צעד.
- אין דאגה לגבי השיעור הבא, כי הסדר כבר נקבע.
- התוכן החינמי לבדו מספיק לחודשים ומאפשר לבנות בסיס יציב
חסרונות:
- הליווי הרב הופך לחיסרון מנקודה מסוימת: הוא לא מאתגר מספיק את החשיבה העצמאית שלכם. ואם כבר הגענו לזה, כשפותרים מעבדות הימנעו ככל האפשר משימוש ב-AI. לסיים מעבדה ולהתקדם זה תחושה טובה, אבל כך נלקחת מכם יכולת פתרון הבעיות האמיתית. אם צריך, השקיעו שעות, אבל אל תסתכלו על התשובה ואל תשתמשו ב-AI.
- התוכן כולו באנגלית (למעשה אם תכריחו את עצמכם להימנע מתרגום ככל האפשר זה אפילו יתרון, והאנגלית המקצועית שלכם עשויה להשתפר)
- מגבלות הזמן של AttackBox בתוכנית החינמית לפעמים לא מספיקות ברמה החינמית.
למי זה מתאים: למי שרוצה לחזק את היסודות, למי שחושב על קריירה ב-SOC/צוות כחול ולמי שמתחיל מאפס. בקיצור, לכולם.
3-HackTheBox: מפורטת יותר, מעבדות קשות יותר.
הערה חשובה: עוד לא הייתה לי הזדמנות לחוות את הפלטפורמה במלואה, כתבתי על סמך מחקר. אם לדעתכם חסר משהו או שיש טעות, צרו קשר ונתקן
המאפיין הבולט ביותר של HTB הוא שככל שמתקדמים היא מכוונת אתכם מלמידה מודרכת לפתרון בעיות עצמאי. באפשרויות כמו Starting Point ו-Guided Mode אפשר לקבל תמיכה צעד אחר צעד. ב-Adventure Mode הקלאסי, לעומת זאת, מקבלים מכונת יעד ומצופה שתבינו במידה רבה בעצמכם איך להגיע לדגלי user/root. המבנה הזה, במיוחד ברמות הבינוניות והמתקדמות, נותן חוויה קרובה יותר לתהליך המחקר העצמאי בבדיקת חדירה אמיתית. יש כאן נקודה מבלבלת, אז נבהיר אותה כבר בהתחלה: HTB Labs ו-HTB Academy הם שני מוצרים נפרדים עם שני מנויים נפרדים.
HTB Labs (מכונות ואתגרים)
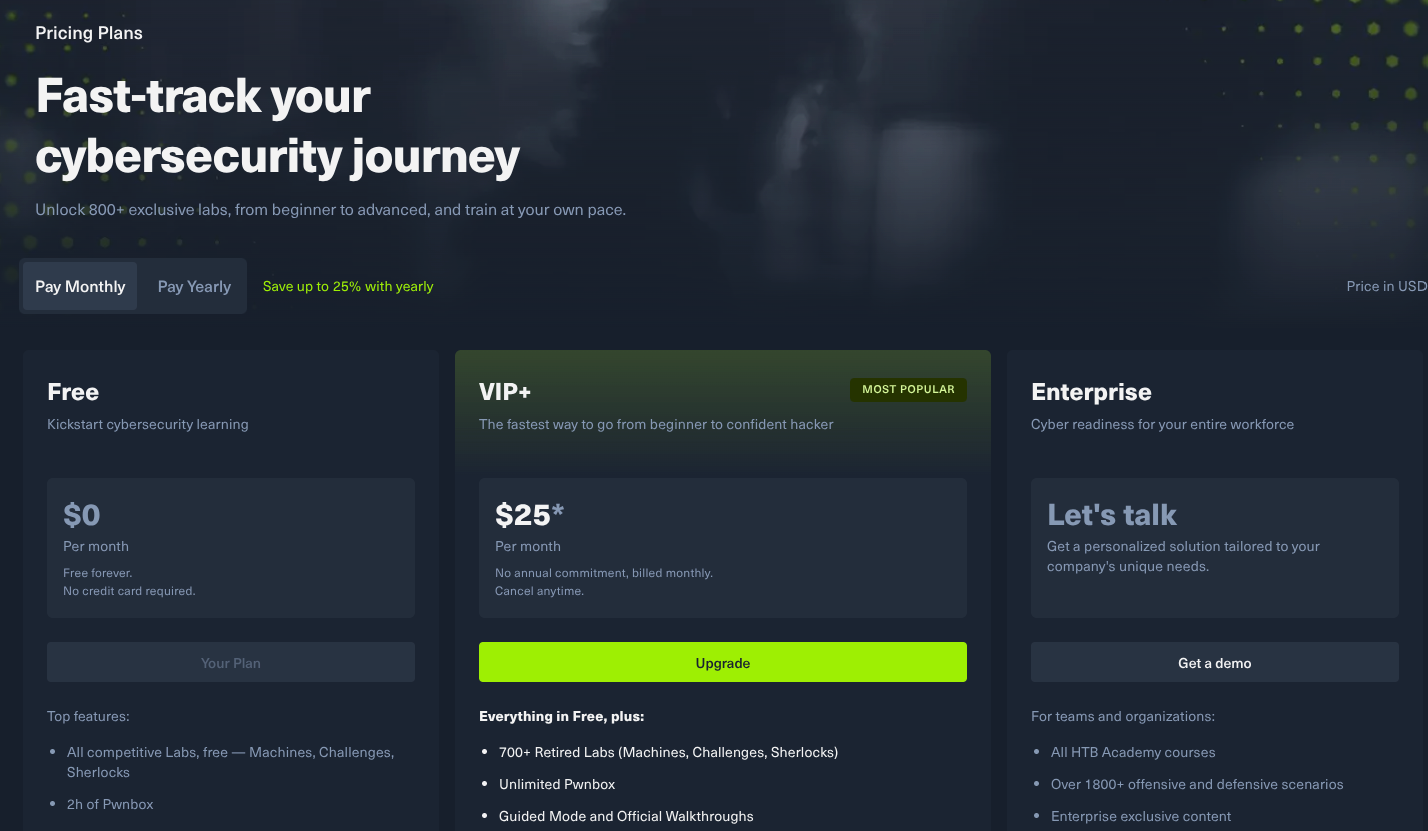
הערה: תוכנית VIP הישנה סגורה כעת לרכישות חדשות. אחרי אוקטובר 2025 נמכרת רק VIP+. מנויי VIP קיימים יכולים לחדש את התוכנית, אבל אם יבטלו לא יוכלו לחזור.
HTB Academy (מודולים מובנים)
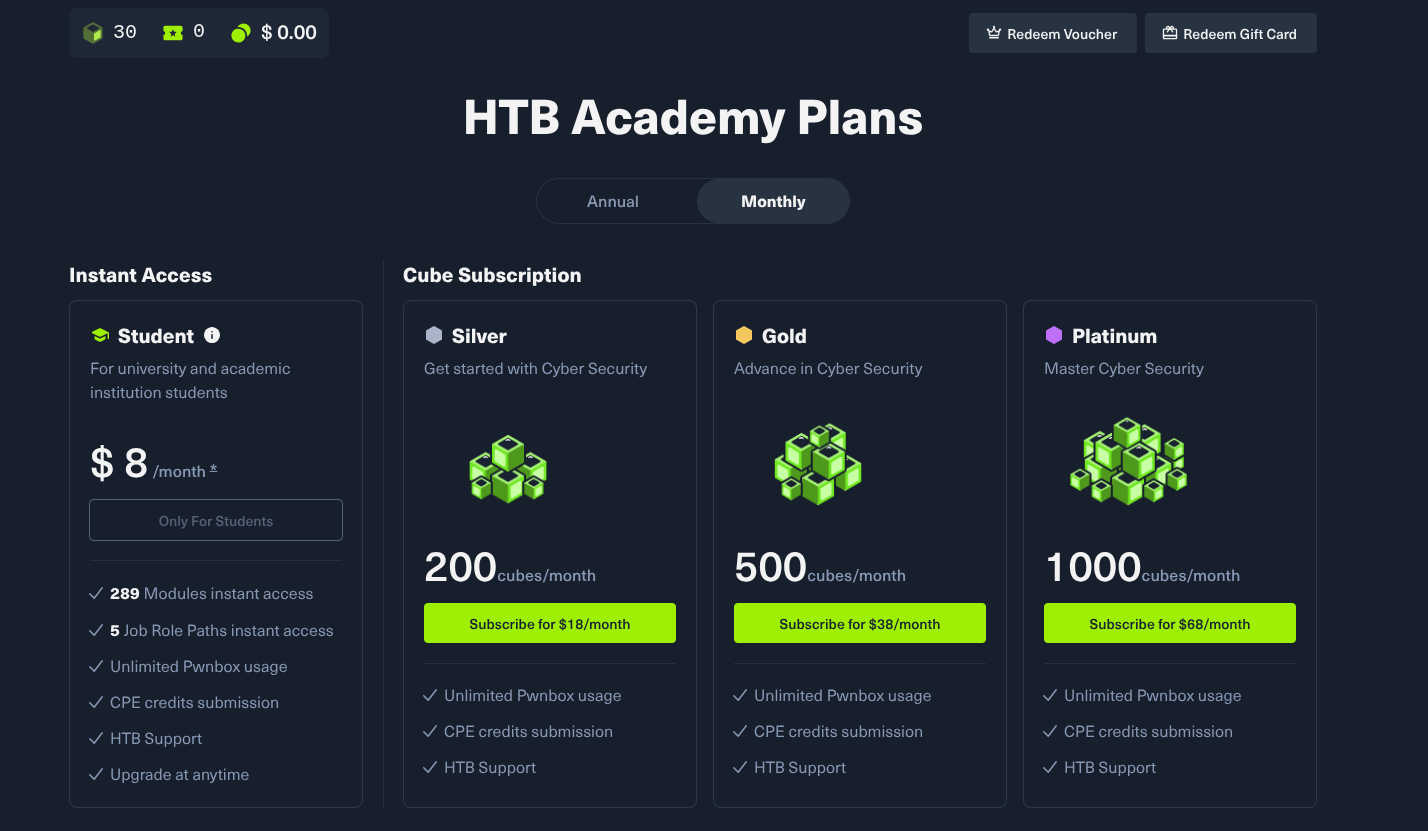
בניגוד ל-Labs, כאן יש מודולים תיאורטיים + מעשיים שנגישים מהדפדפן. היא נמכרת בשני מודלים שונים:
- מבוסס קוביות (Cube): מדי חודש נטענות קוביות בארנק, ובקוביות שאתם מוציאים פותחים מודול לצמיתות. Silver 18$, Gold 38$, Platinum 68$.
- מבוסס גישה: כל המודולים ברמה (tier) הרלוונטית פתוחים למשך המנוי.
- תוכנית סטודנטים: 8$ לחודש (96$ לשנה), עם גישה למודולים של Tier I ו-II. כולל את המסלולים Web Penetration Tester, Penetration Tester, Junior Cybersecurity Analyst, AI Red Teamer ו-SOC Analyst.
לתוכנית הסטודנטים אין צורך לשנות את החשבון, מספיק להוסיף את כתובת הדוא“ל של המוסד כדוא”ל משני. אם דומיין האוניברסיטה רשום במערכת, התוכנית נפתחת מיד. זה יחס המחיר-תפקוד הטוב ביותר בתחום. אם יש לכם דוא“ל אוניברסיטאי, אין סיבה לא להשתמש בו.
תעודה: CPTS, תעודה מעשית בעלת משקל רציני במשרות בודק חדירות.
יתרונות:
- האות החזק ביותר בצד הגיוס עבור אבטחה התקפית (offensive security)
- מחיר הסטודנטים של Academy טוב להפליא
- במערכת הקוביות המודול שרכשתם נשאר שלכם לצמיתות
- קהילה עצומה ומערכת writeup רחבה
חסרונות:
- יש מעבדות גם למתחילים, אבל הדעה הרווחת היא «התחילו ב-TryHackMe ועברו ל-HTB אחר כך», ולכן זו אולי לא הבחירה הטובה ביותר להתחלה.
- כשרוכשים Labs + Academy יחד העלות החודשית עולה לטווח של 20–40$
- Pro Labs נפרד ויקר
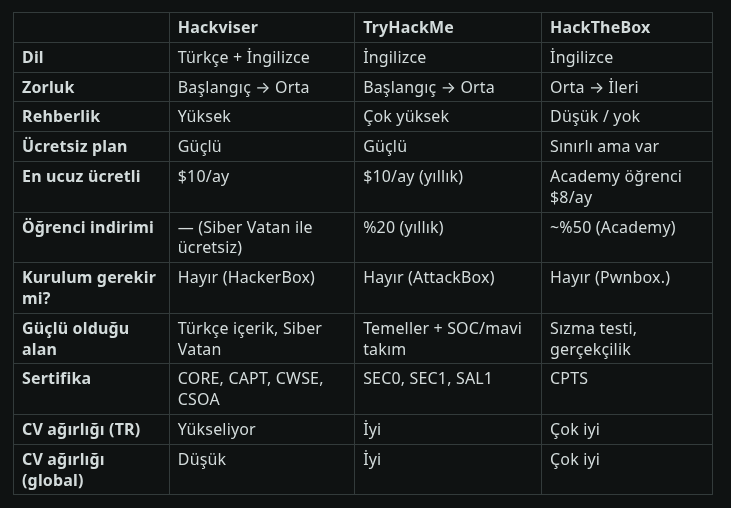
סיכום:
אז איך כדאי להשתמש בהן?
יש לכם הרבה זמן, התקדמו צעד אחר צעד תוך הבנה. אל תתייחסו לזה כאל מטלה, נסו ליהנות כמו שנהנים מפתרון חידה.
חודשים 0–2, בסיס: Hackviser (חינם) + picoCTF
- בנוסף, האתר הזה, שוותיק מכמעט כל מי שקורא את הפוסט (2004), עשוי לעניין אתכם: CTF
- סיימו את ה-Warmups בתוכנית Hackviser Starter
- לא הזכרנו בכלל את picoCTF, אבל לדעתי זו פלטפורמת ה-CTF האידיאלית להתחלה, אנא הציצו בה גם כן.
- ביססו את הידע בשורת הפקודה של Linux וברשתות בסיסיות (ip, netstat, nmap, הרשאות קבצים, שירותים). ב-Hackviser יש מאמרי הדרכה טובים מאוד, ובטורקית. הבנת היסודות בשפת האם תהיה בעלת משמעות בהתחלה.
- במקביל פתרו picoCTF, במיוחד בקטגוריות «General Skills» ו-«Web Exploitation»
- בשלב הזה אל תשלמו על שום דבר.
חודשים 2–7, מבנה: TryHackMe
המטרה היא להפוך את הידע למסודר.
- התחילו בחדרים החינמיים, וכשאתם בטוחים שתמשיכו באמת, רכשו פרימיום שנתי (עם הנחת סטודנטים)
- אם המטרה היא הצד ההתקפי, סיימו את מסלול «Jr Penetration Tester» מתחילתו ועד סופו, ואם הצד ההגנתי, את «SOC Level 1»
- אחרי כל חדר כתבו הערות משלכם, ואל תדלגו על השלב הזה
אחרי חודש 7, העמקה: HackTheBox
המטרה היא להוכיח שאתם מסוגלים לפתור בעיות לבד.
- ב-Labs סיימו קודם את מכונות Starting Point החינמיות
- כשתרגישו נוח, עברו למכונות retired (שפרשו) ברמת «Easy». יש להן writeups שאפשר להציץ בהם כשנתקעים
- כשהמטרה ברורה, התכוננו ל-CPTS
בכל שלב במקביל: סיבר ואטאן
אם התקבלתם לסיבר ואטאן, תוכנית Hackviser VIP מגיעה אליכם חינם ל-7–9 חודשים. כלומר תוכן שהייתם משלמים עליו בדרך כלל 10$ לחודש הוא חינם. אז אל תפספסו את תקופת ההרשמה, ותרגלו CTF לפני ההגשה.
טיפים מעשיים
1. הפכו רישום הערות להרגל. אם לא השתמשתם ב-Obsidian, זו אפליקציית הערות מוצקה מאוד. יחד עם AI, הערות בפורמט .md הן כמעט הכרח בחיינו, ואם תפתחו בלוג בעתיד תוכלו לפרסם את קבצי ה-md ישירות בבלוג שלכם. על כל מכונה שאתם פותרים רשמו הערות בפורמט «איזו פגיעות, איזה כלי, איזו פקודה, איפה נתקעתי». ככל שההערות מצטברות והקשרים ביניהן גדלים, ייווצר מבנה דמוי קשרים עצביים שיגביר את המוטיבציה שלכם.
2. כתבו ופרסמו writeups. זה מחזק את הלמידה וגם הופך להוכחה מוחשית בקורות החיים. מעסיקים קוראים את זה יותר מאשר תעודות. (פרסום פתרונות של חלק מהמכונות אסור, אנא בדקו.)
3. אל תמהרו לרכוש תוכנית שנתית. שלמו רק אחרי שהסתבכתם בפלטפורמה חינם לפחות 3–4 שבועות. מעבדות הרמה החינמית מספיקות בהחלט כדי להתרגל למערכת. שקלו לרכוש כשלא נשארו מעבדות לפתור.
4. השתמשו בדוא“ל הסטודנטיאלי שלכם. גם TryHackMe וגם HTB נותנות הנחות סטודנטים, והן משמעותיות. לא לנצל את המחירים האלה בזמן הלימודים יהיה הפסד גדול.
5. פלטפורמה אחת בכל פעם. כדי לא להישחק, התקדמו צעד אחר צעד תוך כדי למידה.
6. כשמשלמים מטורקיה, בגלל מסגרת הכרטיס ושער החליפין התוכניות השנתיות יוצאות זולות באופן ניכר מסכום החודשי. אם החלטתם, רכשו שנתית. (אנא סיימו קודם את כל מעבדות הרמה החינמית)
סיכום
למי שרוצה תשובה קצרה:
- אם אתם מתחילים מאפס: Hackviser (חינם) + picoCTF
- אם אתם רוצים לבסס את היסודות בצורה שיטתית: TryHackMe
- אם אתם רוצים באמת להתאתגר ולמצוא עבודה: HackTheBox
- אם אתם סטודנטים בטורקיה: הגישו מועמדות לסיבר ואטאן, קבלו Hackviser VIP בחינם, והקצו את שאר התקציב לתוכנית הסטודנטים של HTB Academy
שלוש הפלטפורמות האלה אינן מתחרות, הן המשך אחת של השנייה. אם תשתמשו בהן בסדר הנכון, בתוך שנה אפשר לעבור מ-«סטודנט סקרן לגבי אבטחת סייבר» ל-«מועמד שאפשר לגייס».
⚠️ הערה: מחירים ותכני תוכניות משתנים לעיתים קרובות (ועשויים להשתנות גם לפי אזור ושער חליפין). לפני התשלום הקפידו לבדוק את דפי התמחור של הפלטפורמות עצמן: hackviser.com/pricing · tryhackme.com/pricing · hackthebox.com/pricing
פורסם גם ב: ABT ↗